

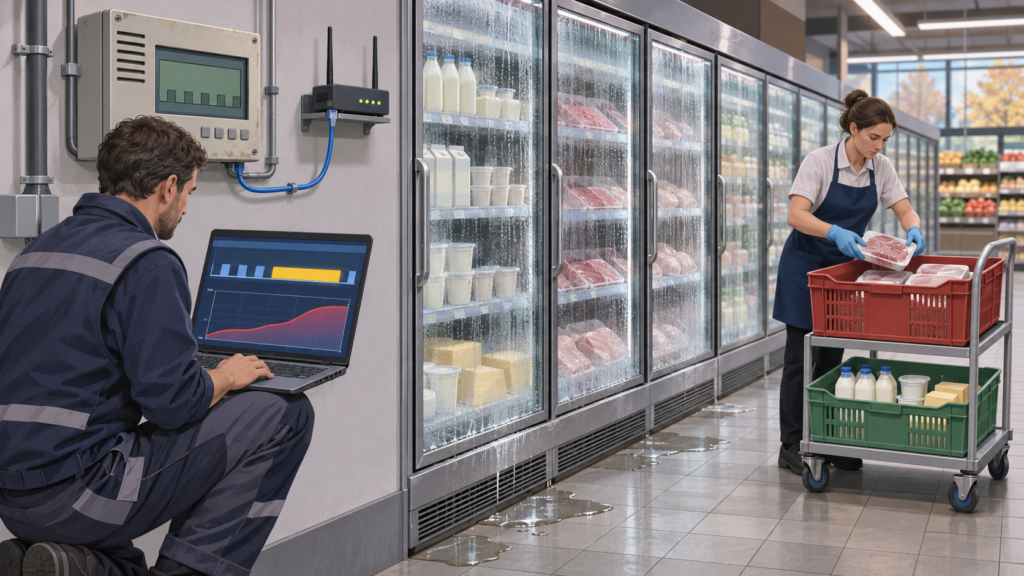
Il bollettino ACN sulla compromissione dei controllori di refrigerazione espone i rischi NIS2, GDPR e di sicurezza alimentare per la distribuzione.
Blog
AI nella pubblica amministrazione: il Garante approva il modello Trento
Parere favorevole del Garante sul regolamento Trento per l’intelligenza artificiale nella pubblica amministrazione: il modello regolatorio che organizza l’esercizio dei poteri esistenti.
ISO/IEC 27090: la norma tecnica che traduce i rischi dell’IA in misure concrete
Tassonomia degli attacchi ai sistemi di IA: come ISO/IEC 27090 traduce i requisiti di art. 32 GDPR, art. 15 AI Act e art. 21 NIS2.
Vulnerabilità critiche in PHP: cosa devono fare subito le aziende
Cosa attiva l’avviso congiunto UE su vulnerabilità critiche di PHP per titolari, soggetti NIS2 e fabbricanti. Guida agli adempimenti.
IA nel lavoro: il decreto 179/2026 vieta le decisioni interamente automatizzate
Il decreto legislativo 179/2026 vieta le decisioni integralmente automatizzate nei rapporti di lavoro: licenziamenti e valutazioni nulle se prive di intervento umano effettivo.
Intelligenza artificiale in sanità: come comprare sicuro con il procurement
Come tradurre gli obblighi dell’AI Act e della NIS2 in clausole contrattuali e criteri di gara verificabili per acquisire sistemi di IA sicuri in ambito sanitario.
Videosorveglianza urbana: il Garante sanziona il Comune per riprese abusive di abitazioni
Il Garante sanziona il Comune di Arvier per videosorveglianza senza base giuridica e riprese di abitazioni. La protezione dei dati va garantita in fase progettuale, non in correzione tardiva.
Whistleblowing: la riservatezza del segnalante non si protegge con l’anonimato, ma con il rischio
Delibera ANAC n. 344/2026: violazione obbligo riservatezza whistleblowing per identificabilità indiretta. Criteri di de-identificazione e responsabilità gestori.
Recupero crediti: il vademecum aggiornato del Garante sulla protezione dei dati
Il Garante aggiorna il vademecum sul recupero crediti: basta il legittimo interesse, ma visite, telefonate preregistrate e buste parlanti sono illecite.
Anonimizzazione dei dati sanitari: il Garante vieta il trattamento di IQVIA e condanna il falso anonimato
Provvedimento 710/2026: IQVIA multata 7 milioni per falsa anonimizzazione di dati clinici. Garante vieta il trattamento e chiarisce la prospettiva del titolare.
Ransomware e VPN senza secondo fattore: Garante multa 120mila euro
Provvedimento 14 luglio 2026: autenticazione a più fattori sulla VPN è ormai misura di uso comune. Ransomware prevedibile, responsabilità del titolare.
MyHealth@EU diventa operativo: cosa cambia per ospedali e aziende sanitarie
Il Regolamento di esecuzione (UE) 2026/2083 disciplina lo scambio transfrontaliero di dati sanitari: contitolarità, controlli, incidenti.
Dossier sanitario: il Garante vieta gli accessi per motivi organizzativi
Provvedimento Garante n. 616/2026: dossier sanitario solo per cura, vieta usi organizzativi. Sanzione 24mila euro, alert automatici e timeout differenziati richiesti.
Biometria negli accessi: la guida spagnola e l’assetto italiano tra GDPR e Statuto
Guida spagnola sul controllo biometrico degli accessi: analisi della proporzionalità, categorie particolari GDPR e assetto italiano con art. 2-septies Codice privacy.
EDPB 02/2025 su blockchain e GDPR: anonimizzazione il vero fulcro della conformità
EDPB Linee Guida 02/2025 versione 2.0 su blockchain e GDPR: architetture autorizzate, metadati on-chain e anonimizzazione by design
AI Act, la Commissione avvia i controlli: cosa devono fare le imprese

Commissione UE avvia controlli AI Act: richieste di informazioni a fornitori e effetti cascata su imprese utilizzatrici. Cosa fare.
Threat intelligence e sicurezza dei dati: come i report sugli attacchi incidono sugli obblighi ex GDPR e NIS2
Report sulla minaccia 2025: come i dati di threat intelligence determinano adeguatezza misure ex art. 32 GDPR e art. 21 NIS2, con focus su tempi risposta e notifica incidenti.
Data breach Spaggiari: dati sanitari di minori e obblighi della catena di fornitura
Accesso non autorizzato a piattaforma scolastica con esfiltrazione di dati sanitari di minori: analisi degli obblighi GDPR, NIS2 e della ripartizione dei ruoli fra titolare e fornitore.
Ghostjacking: quando l’agente AI diventa vettore di attacco interno
Ghostjacking trasforma agenti AI aziendali in vettori di attacco interno. Analisi di rischi, violazioni GDPR/AI Act/NIS2 e adempimenti per le imprese.
Geolocalizzazione in lavoro agile: annullata la sanzione del Garante
Tribunale Cosenza annulla sanzione Garante su geolocalizzazione lavoro agile. Analisi su conformità art. 4 Statuto lavoratori, accordi sindacali e minimizzazione tecnica.
Cyber Resilience Act: obbligo di segnalazione dal 11 settembre 2026
Cyber Resilience Act: obbligo di segnalazione vulnerabilità attive e incidenti gravi entro 24-72 ore tramite Single Reporting Platform ENISA dal 11 settembre 2026.
Machine Unlearning e GDPR: il diritto all’oblio nell’era dell’IA

Come garantire la cancellazione dei dati personali dai modelli di IA: quadro normativo, tecniche di unlearning, obblighi per le imprese e il ruolo del DPO.
ACN pubblica le FAQ su monitoraggio, vigilanza ed esecuzione NIS2

ACN pubblica FAQ su monitoraggio, vigilanza ed esecuzione NIS2: supervisione ex ante per essenziali, ex post per importanti, approccio graduato e basato su rischio.
AEPD sanziona Ares Capital per BYOD senza base giuridica: 200mila euro

Risoluzione PS-00454/2024 dell’AEPD contro Ares Capital: 200.000 euro di sanzione per violazione artt. 5.1.c), 6.1, 13 GDPR in programma BYOD senza base giuridica.
Dossier farmaceutico e protezione dei dati: governance, rischi e compliance GDPR

Governance e compliance del dossier farmaceutico secondo GDPR, NIS2 e AI Act. Obblighi DPIA, consenso, sicurezza informatica e IA per farmacie cliniche.
AI Act: l’obbligo di formazione del personale resta vigente dal 2 febbraio
Articolo 4 AI Act: obbligo di alfabetizzazione in materia di IA già vigente dal 2 febbraio 2025. Digital Omnibus non rinvia. Cosa fare.
Il diritto di accesso alla registrazione della telefonata al customer care
Con il provvedimento n. 391 del 28 maggio 2026 l’Autorità dichiara illecito il rifiuto opposto da un grande fornitore di energia alla richiesta di un cliente di ottenere copia della telefonata…
Nove modi di governare l’intelligenza artificiale: il brief UNESCO che cambia il modo di pensare la regolazione
Introduzione: un documento che arriva al momento giusto Il 6 e 7 luglio 2026 si è tenuto a Ginevra il primo Global Dialogue on AI Governance, la piattaforma istituita dall’Assemblea…
Minacce cyber nella PA sanitaria: riconoscere gli attacchi che passano dalla scrivania del personale amministrativo
1. Perché la sanità è diventata il bersaglio preferito La sanità pubblica italiana è oggi uno dei settori più colpiti dagli attacchi informatici, come confermano i monitoraggi dell’Agenzia per la…
Gestione sicura delle credenziali: password, autenticazione multifattore e identità digitale nel lavoro quotidiano degli uffici

1. Perché le credenziali sono diventate il bersaglio numero uno Il nome utente e la password con cui ogni mattina apriamo il gestionale, la webmail, il portale NoiPA o la…
La categorizzazione delle attività e dei servizi NIS alla luce della Determinazione ACN n. 155238 del 20 aprile 2026: Analisi tecnico-giuridica della categorizzazione NIS ACN 155238/2026, metodologia service-centric e impatti sulla compliance
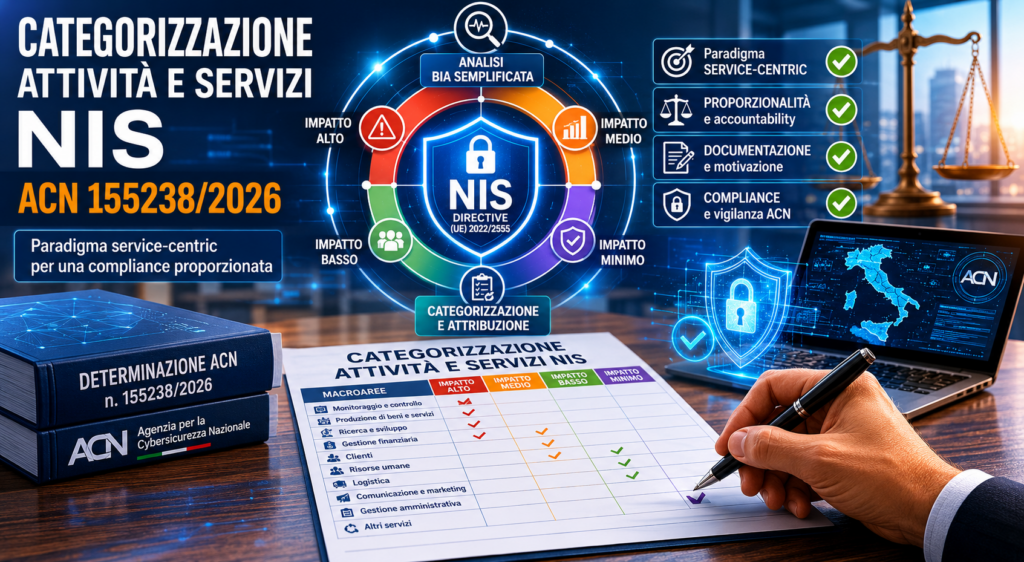
1. Premessa: la collocazione sistematica dell’adempimento nella cornice del D.Lgs. 138/2024 La Determinazione del Direttore Generale dell’Agenzia per la Cybersicurezza Nazionale n. 155238 del 20 aprile 2026, corredata dai due…
Il nuovo modello di DPIA in consultazione pubblica EDPB: Analisi del nuovo template DPIA EDPB v.1.0, architettura metodologica, innovazioni e implicazioni operative GDPR
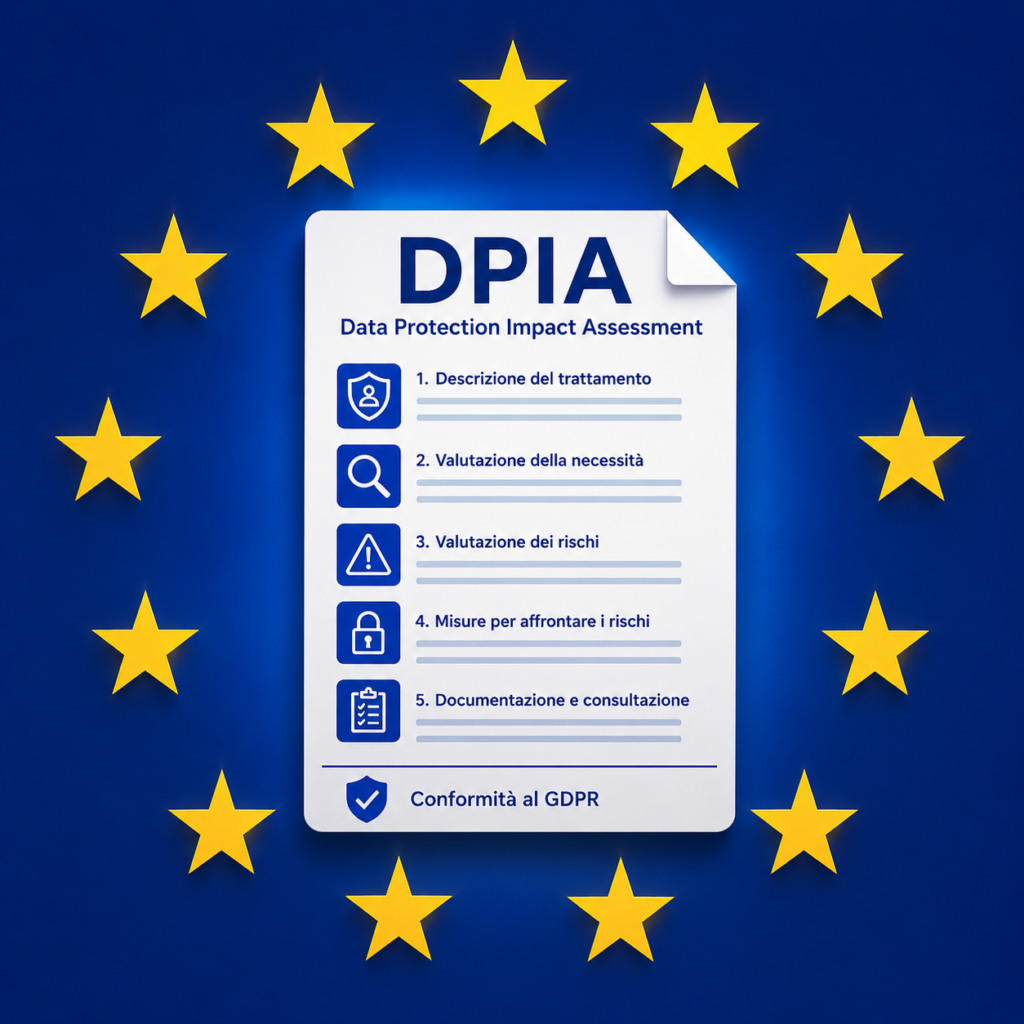
1. Il fatto Lo European Data Protection Board ha pubblicato il 14 aprile 2026, sottoponendolo a consultazione fino al 9 giugno 2026, il primo modello armonizzato di Data Protection Impact…
Il divieto di telemarketing energetico nella Legge 49/2026 : Profili GDPR e adeguamenti operativi
1. Premessa La Legge 10 aprile 2026, n. 49, di conversione con modificazioni del decreto-legge 20 febbraio 2026, n. 21 (in G.U. n. 90 del 18 aprile 2026), introduce all’articolo…
Il D.Lgs. 27 marzo 2026, n. 47 e i riflessi negli assetti organizzativi delle società di capitali

1. Il decreto e i suoi effetti sul quadro digitale Con l’entrata in vigore il 29 aprile 2026, il D.Lgs. 27 marzo 2026, n. 47 — attuativo della c.d. “Legge…
LE GUIDELINES 1/2026 DELL’EDPB SULLA RICERCA SCIENTIFICA: Tra Sistematizzazione del Quadro Normativo, Lacune Operative e Prospettive di Coordinamento con il Diritto Europeo dell’Innovazione
Il 15 aprile 2026 l’European Data Protection Board ha adottato le Guidelines 1/2026 on processing of personal data for scientific research purposes, attualmente in consultazione pubblica fino al 25 giugno…
I TRACKING PIXEL NELLE E-MAIL: Analisi delle Linee Guida del Garante per la Protezione dei Dati Personali (Provvedimento n. 284 del 17 aprile 2026)
Il Garante per la Protezione dei Dati Personali ha adottato, con provvedimento n. 284 del 17 aprile 2026, le prime Linee Guida nazionali in materia di utilizzo di tracking pixel…
Fornitori rilevanti NIS2 e la Determinazione ACN 127437/2026: dalla dichiarazione alla governance della supply chain
di Davide De Luca DPO certificato UNI 17740 – CTU – Docente di Data Protection Management, Università di Teramo Autore di “Sicurezza e Compliance nella Supply Chain”, Edizioni Giuridiche Simone…
NIS 2: Un riassunto operativo per imprese e Pubblica Amministrazione da aprile a ottobre 2026
Il quadro normativo e il momento critico Il decreto legislativo 4 settembre 2024, n. 138, di recepimento della Direttiva (UE) 2022/2555 (NIS 2), è entrato in vigore il 16 ottobre…
Il Garante sanziona Intesa Sanpaolo per 31,8 milioni di euro: accountability, gestione del data breach e criteri sanzionatori nel Provvedimento n. 208 del 26 marzo 2026
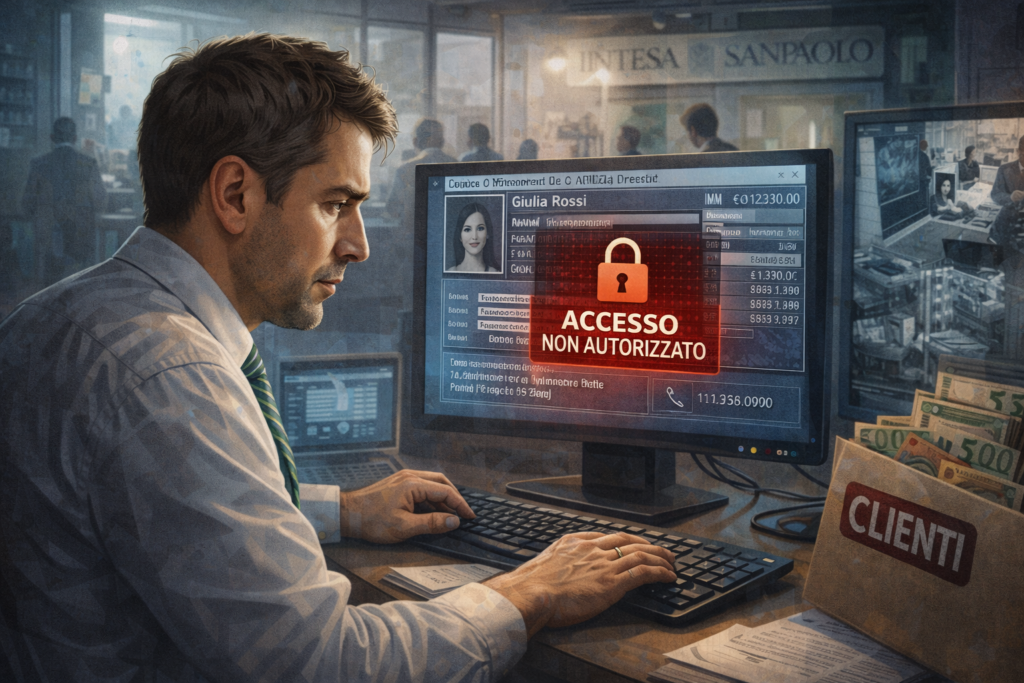
Il caso: un dipendente, due anni di accessi abusivi e 3.500 clienti violati Il 26 marzo 2026 il Garante per la protezione dei dati personali ha adottato il Provvedimento n.…
Linee guida ACN e Decreto NIS2 – notifica e gestione degli incidenti informatici significativi. Dal Framework ACN al Decreto NIS2: obblighi, processi e responsabilità operative per soggetti pubblici e privati
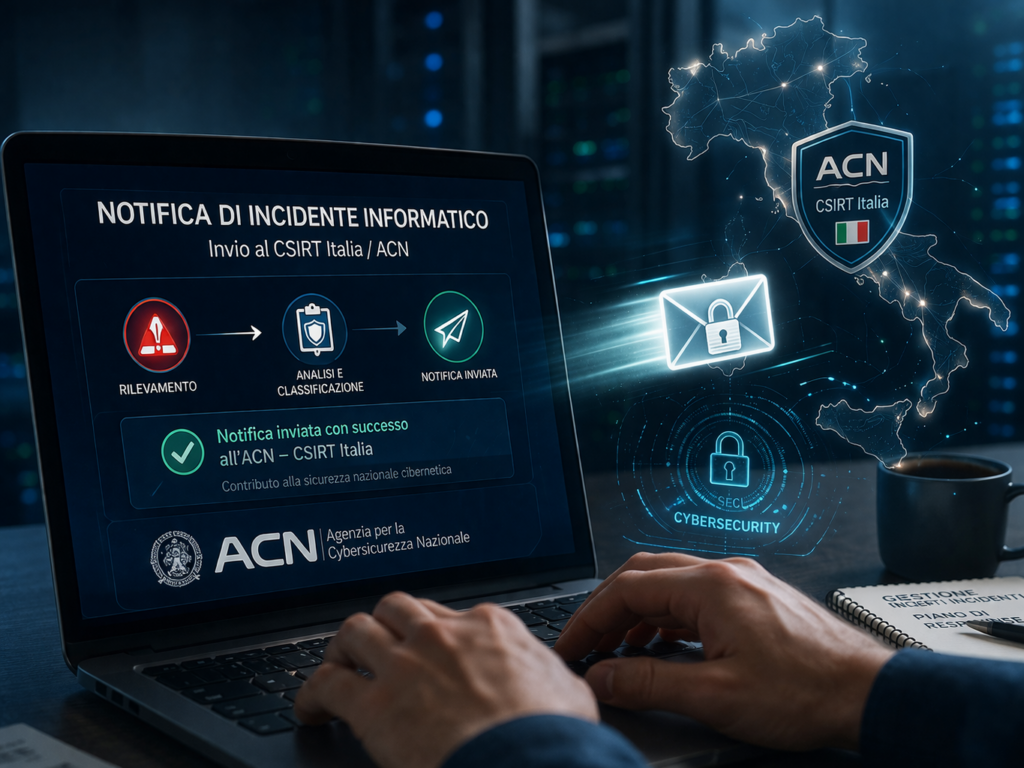
Dal 1° gennaio 2026, l’obbligo di notifica degli incidenti significativi allo CSIRT Italia è pienamente operativo per tutti i soggetti NIS2 e per le pubbliche amministrazioni rientranti nell’ambito del Codice…
IL CASO AMAZON E IL PROVVEDIMENTO DEL GARANTE DEL 24 FEBBRAIO 2026: Sorveglianza algoritmica, dati sensibili dei lavoratori e telecamere sui bagni
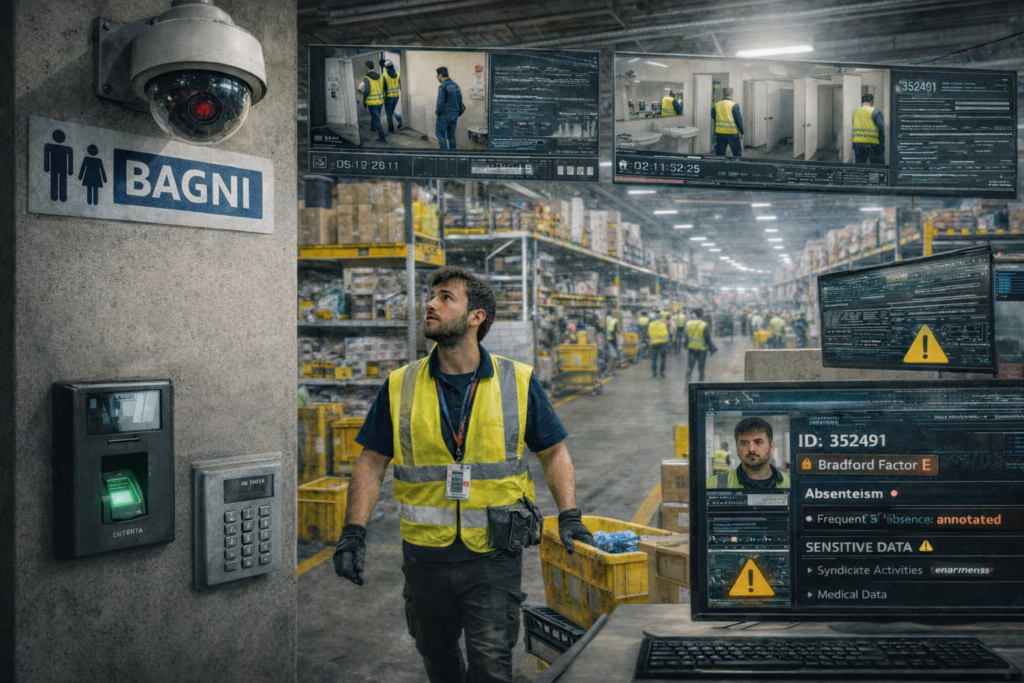
Con il provvedimento n. 107 del 24 febbraio 2026, il Garante per la protezione dei dati personali ha adottato in via d’urgenza una misura di limitazione definitiva del trattamento nei…
Il Digital Omnibus e la ridefinizione del dato personale: Profili tecnico-giuridici di un dibattito incompiuto
Il Digital Omnibus propone di modificare la definizione di dato personale nel GDPR. Analisi delle criticità e della risposta delle istituzioni europee. Il Consiglio dell’Unione europea boccia la proposta della…
Badge Digitale di Cantiere: obblighi per le imprese, profili privacy e adempimenti GDPR

Con la Legge 29 dicembre 2025, n. 198 — che ha convertito il D.L. 159/2025 (il cosiddetto “Decreto Sicurezza”) — è stato introdotto il badge digitale di cantiere: una tessera…
Body cam della Polizia Locale e protezione dei dati personali: Analisi critica del Provvedimento n. 743 del 4 dicembre 2025
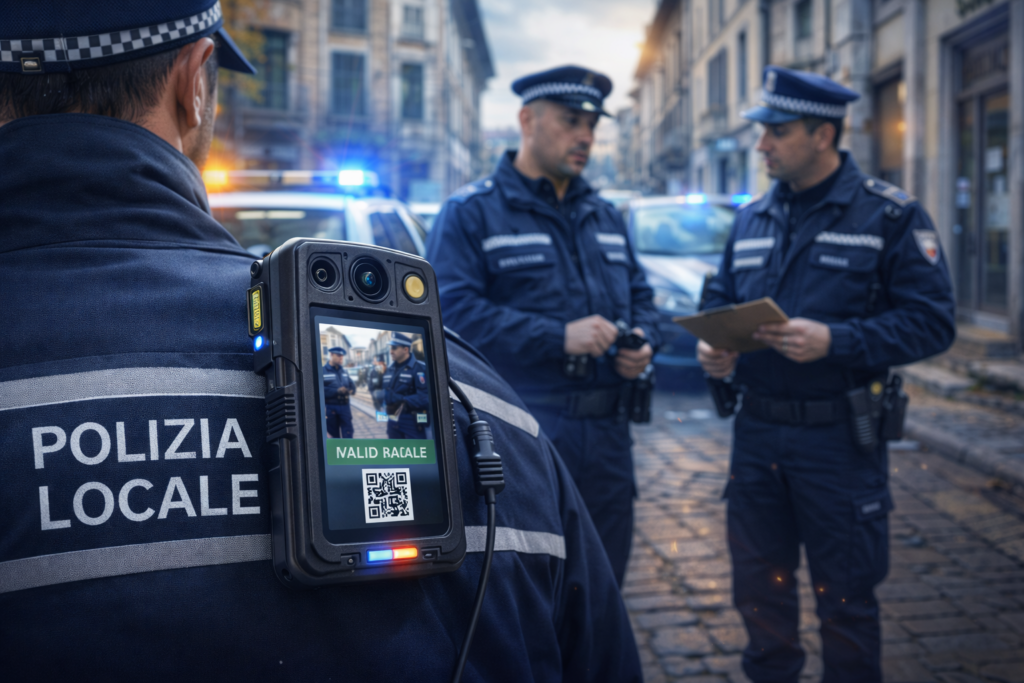
Argomenti trattati Il Provvedimento n. 743/2025 e lo stop del Garante Un iter triennale e quattro versioni rigettate Il primo errore: sbagliare la legge applicabile Il nodo più critico: cloud…
SMS agli assistiti per le campagne di screening: il Garante apre (con cautela) all’uso secondario dei dati di contatto nelle aziende sanitarie
Con il Provvedimento n. 79 del 12 febbraio 2026, il Garante Privacy ha dato il via libera — a precise condizioni — all’invio di SMS agli assistiti per invitarli a…
L’Intelligenza Artificiale nel Mondo del Lavoro: Analisi Critica delle Linee Guida del Ministero del Lavoro e delle Politiche Sociali (D.M. n. 180/2025)
Il 17 dicembre 2025 il Ministro del Lavoro ha firmato il D.M. n. 180/2025, adottando le “Linee Guida per l’implementazione dell’IA nel mondo del lavoro”. Non si tratta di un…
Il Parere EDPB-EDPS 1/2026 sul Digital Omnibus AI: analisi critica delle proposte di semplificazione dell’AI Act
Introduzione Il 20 gennaio 2026, le autorità europee per la protezione dei dati hanno lanciato un avvertimento chiaro alla Commissione europea: semplificare l’AI Act è legittimo, ma non può avvenire…
Monitoraggio dei comportamenti di guida: il Garante sanziona Pioneer per violazioni sistematiche del GDPR e dello Statuto dei Lavoratori
Il provvedimento del Garante Il Garante per la protezione dei dati personali ha inflitto una sanzione di 120.000 euro a Pioneer Hi-Bred Italia Sementi per l’installazione non conforme di dispositivi…
Nota a Provvedimento del Garante Privacy n. 628/2025 in materia di videosorveglianza e controlli a distanza nei luoghi di lavoro
Introduzione Con il provvedimento n. 628 del 23 novembre 2025, il Garante per la protezione dei dati personali ha sanzionato il Comune di Curtarolo con una multa complessiva di 15.000…
L’armonizzazione sanzionatoria europea in materia di misure restrittive: profili sistematici e impatti organizzativi del D.Lgs. 211/2025
Dal 24 gennaio 2026 nuove sanzioni per la violazione delle misure restrittive UE Con l’entrata in vigore, dal 24 gennaio 2026, del decreto legislativo n. 211/2025, l’ordinamento italiano introduce un…
La notifica degli incidenti nel quadro NIS2: le precisazioni dell’ACN sulla ripartizione degli obblighi nelle relazioni contrattuali
Introduzione L’Agenzia per la Cybersicurezza Nazionale (ACN) ha recentemente aggiornato le FAQ sulla Direttiva NIS2, fornendo chiarimenti di particolare rilievo in tema di obbligo di notifica degli incidenti quando questi…
La governance della cybersicurezza nell’era NIS2: responsabilità degli organi apicali e framework regolamentare italiano
Introduzione La Direttiva (UE) 2022/2555, nota come NIS2, e la sua attuazione nell’ordinamento italiano tramite il D.lgs. 138/2024 segnano una svolta profonda nella governance della cybersicurezza. Il nuovo quadro normativo…
Sistemi di videosorveglianza basati su intelligenza artificiale: profili giuridici di conformità al GDPR e all’AI Act
Introduzione L’evoluzione tecnologica ha trasformato i sistemi di videosorveglianza tradizionali in strumenti dotati di intelligenza artificiale capaci di riconoscimento facciale, analisi comportamentale, rilevazione di emozioni e classificazione demografica. Questa rivoluzione…
L’impiego dell’intelligenza artificiale nel settore automotive: implicazioni e compliance in materia di protezione dei dati personali
Introduzione L’industria automobilistica sta vivendo una rivoluzione tecnologica senza precedenti, con l’integrazione massiccia di sistemi basati su intelligenza artificiale. Questa trasformazione, se da un lato offre importanti benefici in termini…
La protezione dei dati legata alla supply chain
Introduzione La supply chain rappresenta la rete di processi e attività che consente il passaggio efficiente di materiali, informazioni e risorse dalla materia prima al prodotto finito. È il cuore…
L’Intelligenza artificiale nel sistema sanitario Italiano: profili giuridici tra innovazione tecnologica e tutela dei diritti fondamentali
L’integrazione dell’intelligenza artificiale nel sistema sanitario italiano rappresenta una delle trasformazioni più significative degli ultimi decenni. Dai sistemi di supporto decisionale clinico agli algoritmi di diagnostica assistita, dalla robotica chirurgica…
Il Data Breach Knownsec : Analisi delle Implicazioni Giuridiche Internazionali
Il contesto dell’incidente Il recente data breach che ha colpito Knownsec rappresenta un caso di studio rilevante per comprendere le implicazioni giuridiche delle operazioni cibernetiche sponsorizzate da Stati. La società,…
La tutela della riservatezza nel contesto universitario: riflessioni sul provvedimento del Garante n. 386/2025
Il provvedimento n. 386 del 10 luglio 2025 del Garante per la Protezione dei Dati Personali, relativo all’Università di Cassino e del Lazio Meridionale, rappresenta un momento chiave nella disciplina…
Il Digital Omnibus Package – Una proposta di semplificazione integrata dei regolamenti europei sui digital data
Introduzione La Commissione Europea ha presentato il Digital Package on Simplification, un’iniziativa ambiziosa che punta a semplificare e razionalizzare l’intero sistema di regolamenti digitali dell’Unione Europea. Questo progetto si compone…
AI Act Service Desk: la piattaforma europea che semplifica la conformità all’intelligenza artificiale
Introduzione Con l’entrata in vigore dell’AI Act, il Regolamento europeo che definisce le regole per lo sviluppo e l’uso dell’intelligenza artificiale, la Commissione europea ha lanciato uno strumento innovativo per…
Attacco hacker a “Paziente Consapevole”: quando la sicurezza dei dati sanitari diventa questione di fiducia

Introduzione L’attacco informatico che, nell’ottobre 2025, ha colpito la piattaforma “Paziente Consapevole” ha riportato al centro dell’attenzione un tema cruciale: la sicurezza dei dati sanitari digitali. La piattaforma, utilizzata da…
Chi è il vero titolare dei dati nel Fascicolo Sanitario Elettronico? La Cassazione fa chiarezza

Introduzione La Corte di Cassazione, con l’ordinanza n. 27558 del 15 ottobre 2025, ha posto un punto fermo in una delle questioni più complesse del diritto dei dati personali: chi…
L’intelligenza artificiale tra Europa e Italia – verso una governance etica e sostenibile

Introduzione L’intelligenza artificiale è oggi il cuore pulsante della trasformazione digitale che sta cambiando economia, lavoro e società. La sua diffusione in ogni settore – dalla sanità alla giustizia, dall’industria…
Soft spam: regole d’ingaggio senza consenso (solo email)

Soft spam senza consenso: quando è (davvero) possibile? Indicazioni operative dopo Cassazione n. 15881/2025 e Provvedimento Garante 27.2.2025 (doc. web n. 10114967) Executive summary Regola generale: per inviare comunicazioni promozionali…
Cybersecurity e turismo: violazione di dati in strutture ricettive italiane
Violazione di dati identificativi in strutture ricettive italiane: profili giuridici, criticità di sicurezza e implicazioni operative 1. Premessa e qualificazione dell’incidente Nel corso dell’estate 2025, il territorio italiano è stato…
Referti Medici e Intelligenza Artificiale Generativa

Referti medici e Intelligenza Artificiale Generativa: analisi tecnico-legale, rischi, buone pratiche e scenari futuri 1. Introduzione Negli ultimi due anni si è registrata una crescita esponenziale dell’uso di piattaforme di…
Quando un audio privato diventa pubblico: rischi e tutele

Quando un audio privato diventa pubblico: il caso Raoul Bova e le tutele per il cittadino comune Introduzione La diffusione non autorizzata di contenuti audio privati è un fenomeno che,…
Privacy nei rapporti di lavoro: il provvedimento su Magna PT S.p.A.

Il provvedimento del Garante Privacy del 10 luglio 2025 su Magna PT S.p.A.: analisi del caso e implicazioni per la data protection nei rapporti di lavoro Introduzione Il 10 luglio…
Data Protection e Responsabilità del Titolare: il caso Poste Vita

Data Protection e responsabilità del titolare: analisi del provvedimento del Garante Privacy n. 389/2025 contro Poste Vita S.p.A. Introduzione Il provvedimento del Garante per la protezione dei dati personali del…
Impronte digitali e rilevazione delle presenze: quando (e perché) il trattamento dei dati biometrici resta illecito

1. Il caso Con provvedimento n. 167 del 27 marzo 2025 (doc. web n. 10138981), l’Autorità Garante per la protezione dei dati personali ha irrogato a un Istituto di Istruzione…
Intelligenza Artificiale in sanità: guida completa al “Decalogo” 2023 del Garante Privacy

Intelligenza Artificiale in sanità: guida completa al “Decalogo” 2023 del Garante Privacy Il 10 ottobre 2023 il Garante per la protezione dei dati personali ha pubblicato un Decalogo che stabilisce…
Modelli Linguistici di Grandi Dimensioni (LLM): rischi privacy e contromisure secondo l’EDPB

1. Origine e finalità del documento Il Comitato europeo per la protezione dei dati (EDPB), nell’ambito del programma Support Pool of Experts (SPE), ha pubblicato il rapporto “AI Privacy Risks…
Nuove regole per gli acquisti ICT “sensibili”: cosa prevede il DPCM 30 aprile 2025

1. Perché nasce il provvedimento Il DPCM 30 aprile 2025 (pubblicato in G.U. n. 102 del 5 maggio 2025) attua l’art. 14 della legge 90/2024 sulla cybersicurezza nazionale. Scopo del…
Sanità digitale: come lo Spazio europeo dei dati sanitari e il nuovo ecosistema italiano cambieranno la gestione delle informazioni cliniche

Il 5 marzo 2025 non è stato un giorno qualunque per chi si occupa di sanità digitale: in poche ore sono arrivati, da Bruxelles e da Roma, due atti destinati…
La Cassazione Penale in tema di indagini illecite del datore di lavoro

La sentenza n. 23158/2025 della Corte di cassazione si inserisce in un filone giurisprudenziale ormai decennale che ruota attorno al difficile bilanciamento fra i poteri di controllo datoriale e la…
Energia e cybersicurezza: la strategia ACN spiegata per i professionisti IT

Il blackout che ad aprile 2025 ha messo in ginocchio la penisola iberica – lasciando senza corrente e connettività milioni di persone e mettendo in crisi servizi essenziali – ha…
Chi è il titolare del trattamento dei dati (GDPR)?
Ai sensi del GDPR si intende per titolare del trattamento dei dati (Data Controller) “la persona fisica o giuridica, l’autorità pubblica, il servizio o altro organismo che, singolarmente o insieme…
GDPR compliance: come essere in regola con il GDPR
La Commissione Europea il 27 Aprile 2016, come noto, ha presentato un Regolamento per l’aggiornamento della normativa concernente il trattamento dei dati personali e la libera circolazione dei dati (c.d.…
Ancora vigenti le “Regole deontologiche per trattamenti a fini statistici o di ricerca scientifica”

Sono ancora vigenti le “Regole deontologiche per trattamenti a fini statistici o di ricerca scientifica” in caso di ricerche retrospettive. Lo si apprende dalla newsletter del GPDP di oggi 21/5/2024.…
Fascicolo Sanitario Elettronico 2.0

Vantaggi per tutti e facilitazioni per l’esercizio dei diritti dei pazienti Il Fascicolo Sanitario Elettronico (FSE) 2.0 è uno strumento fondamentale per consentire ai cittadini di accedere a tutti i…
SECUREBIZ 2024

Il mio intervento sui pericoli e le opportunità dell’adozione di IA nella gestione del personale A SECUREBIZ 2024 ho avuto l’onore di portare il mio contributo con un intervento dal…
Meta non può trasformare il diritto alla protezione dei dati in un’opzione a pagamento secondo il parere dell’EDPB

Il Comitato europeo per la protezione dei dati ha espresso un parere riguardo alla protezione dei dati raccolti dalla piattaforma Meta (che include Facebook e Instagram) e in generale dai…
Proposta di emendamento dell’art. 110 del Codice Privacy

Rilevo una svolta negli adempimenti privacy per la ricerca scientifica.Nella seduta dell’11 aprile 2024 è stata proposta una modifica all’articolo 110, comma 1, del Codice Privacy: “ART. 44. Dopo il…
Fingerprinting: cos’è, come funziona e normativa

Il termine Fingerprinting, dall’inglese “fingerprint”, vuol dire letteralmente impronta digitale. Ciascun individuo possiede una combinazione unica e irripetibile di linee e solchi che costituiscono le impronte digitali, allo stesso modo,…
Chi è il Garante della Privacy?

Il Garante per la protezione dei dati personali, noto anche semplicemente come Garante Privacy, è un’autorità indipendente italiana istituita con la L. 675/1996, responsabile di proteggere i diritti fondamentali e…
Sanzioni GDPR – Quali sono e come evitarle

L’impianto sanzionatorio previsto in caso di violazione delle norme in materia di protezione dei dati personali risulta quale complesso di norme di derivazione sovranazionale combinate con quelle previste dal legislatore…
Attività ispettiva Garante Privacy/Guardia di Finanza 2024: Focus su 11 settori chiave

Nel primo semestre del 2024, l’Autorità Garante per la Protezione dei Dati Personali (GPDP) ha annunciato un’imponente attività ispettiva in collaborazione con la Guardia di Finanza (GDF). Il provvedimento delinea…
DPIA – Data Protection Impact Assessment

La Data Protection Impact Assessment, meglio nota con l’acronimo di DPIA, è la valutazione di impatto dei trattamenti sulla protezione dei dati personali (valutazione di impatto Privacy). Tale processo consente…
Conoscere il Diritto all’oblio – cos’è e come si esercita

Nella società attuale, connotata da una digitalizzazione estrema della vita delle persone, veicolata, attimo dopo attimo, per il tramite dei social network, della stampa on line e di quella ordinaria,…