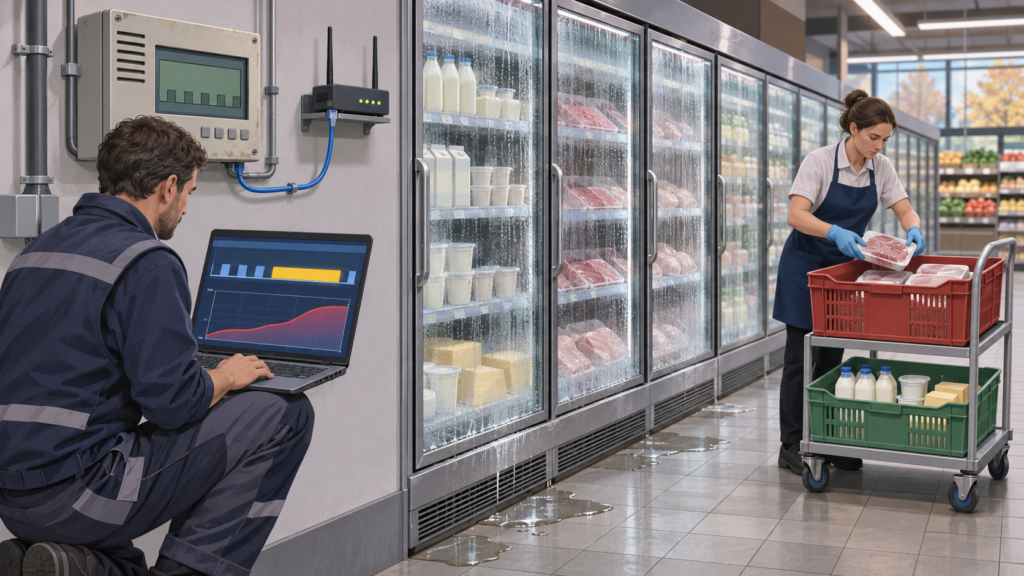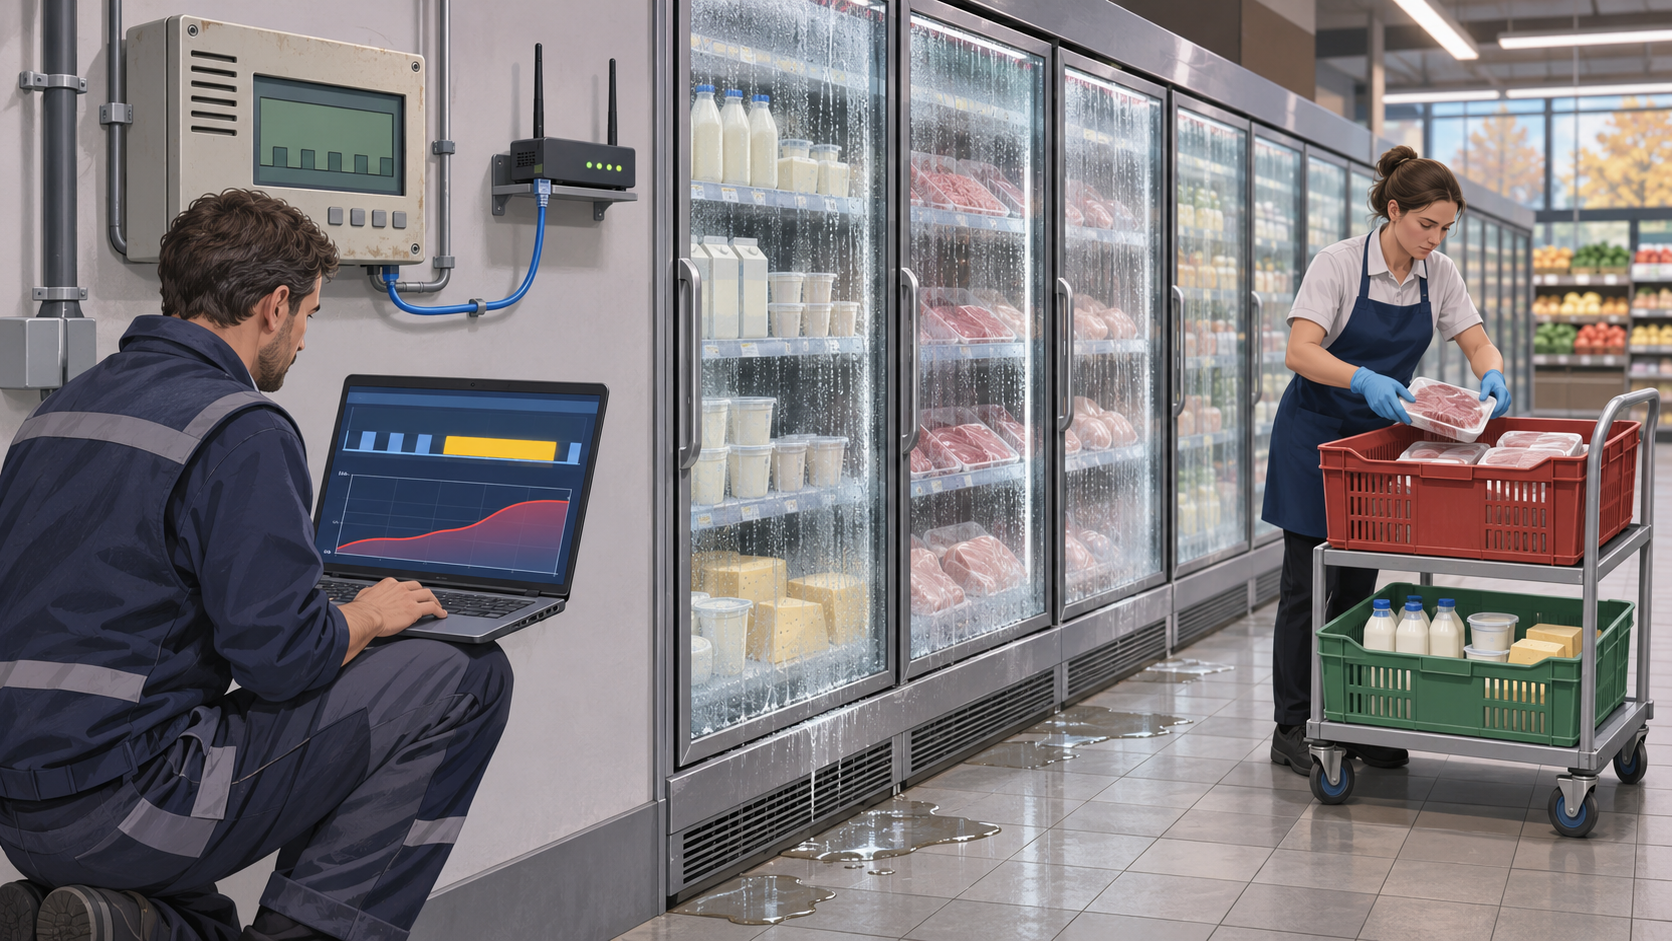
Il bollettino ACN rivela come i controllori di refrigerazione esposti online costituiscono un rischio combinato per la continuità operativa, la conformità alimentare e la protezione dei dati.
Cosa ha segnalato l’Agenzia per la Cybersicurezza Nazionale
Il bollettino BL01/261013/CSIRT-ITA dell’Agenzia per la Cybersicurezza Nazionale (ACN) descrive una campagna di compromissione ai danni di catene di supermercati francesi attraverso lo sfruttamento di sistemi di controllo obsoleti, interfacce amministrative esposte su Internet e autenticazione debole. Gli attaccanti hanno attivato cicli di sbrinamento remoti e modificato i parametri degli impianti, interrompendo la catena del freddo e provocando ingenti danni economici. L’evento appartiene a quella categoria di incidenti in cui il bene aggredito non è la riservatezza dei dati, bensì l’integrità e la disponibilità di un servizio critico, con potenziali conseguenze sulla salubrità degli alimenti conservati. Sebbene il bollettino sia una raccomandazione tecnica, assume rilievo probatorio nella valutazione della diligenza esigibile dagli operatori e della conformità agli obblighi normativi.
Il quadro normativo: NIS2, GDPR e sicurezza alimentare
La filiera alimentare rientra nell’ambito soggettivo della direttiva (UE) 2022/2555 (NIS2) e del decreto legislativo 138/2024. Le catene della grande distribuzione di medie-grandi dimensioni, gli operatori di logistica a temperatura controllata e i produttori industriali sono qualificati come soggetti essenziali o importanti. L’articolo 21 della NIS2 impone misure tecniche, operative e organizzative adeguate e proporzionate per gestire i rischi, con un catalogo che corrisponde quasi puntualmente alle raccomandazioni del bollettino: politiche di analisi dei rischi, segregazione delle reti, controllo degli accessi remoti, autenticazione a più fattori, gestione della catena di approvvigionamento, aggiornamento e dismissione dei dispositivi fuori supporto. Il regolamento (CE) 178/2002 sulla sicurezza alimentare impone al responsabile di garantire che alimenti conformi ai requisiti di sicurezza siano immessi sul mercato e di avviare ritiri immediati ove necessario. Il regolamento (CE) 852/2004 richiede autocontrollo basato su HACCP con sorveglianza dei punti critici: la manipolazione remota della temperatura e l’alterazione dei dati visualizzati compromettono tale sorveglianza, anche quando formalmente documentata.
Il nodo della convergenza IT/OT negli organigrammi aziendali
Storicamente i controllori di refrigerazione ricadevano sotto le responsabilità delle funzioni tecniche, separate dalla sicurezza informatica. Con l’introduzione di interfacce web, connessioni cellulari e piattaforme di supervisione remota, è nata una zona grigia in cui nessuna funzione aziendale dispone della visibilità e della titolarità complessiva. La direttiva NIS2 e il GDPR non riconoscono tale separazione organizzativa: un controllore dotato di interfaccia IP è un sistema informatico e di rete, e l’eventuale accertamento di violazione non potrà essere contrastato invocando la ripartizione interna delle competenze. L’obbligo grava sul soggetto nel suo complesso, e la sua articolazione organizzativa è questione interna che non incide sull’imputazione. Il bollettino coglie precisamente questo punto quando raccomanda di includere refrigerazione, climatizzazione e sistemi di gestione degli edifici nei programmi aziendali di inventario, gestione delle vulnerabilità, aggiornamento e controllo delle modifiche.
La catena di fornitura: responsabilità e obblighi informativi
Molti sistemi di telecontrollo non sono raggiunti dall’esterno da interfacce pubbliche, bensì stabiliscono autonomamente connessioni verso piattaforme cloud dei produttori, mantenendo canali persistenti attraverso cui i manutentori operano. Il bollettino raccomanda di limitare anche le comunicazioni in uscita dagli ambienti OT, verificando che siano necessarie e autorizzate. Sul piano contrattuale occorre chiarire chi titolare delle credenziali di accesso, come gestirle, chi risponda della loro compromissione e come esercitare diritti di audit e revoca. La direttiva NIS2 all’articolo 21, paragrafo 3, impone di tenere conto delle vulnerabilità specifiche di ciascun fornitore e della qualità complessiva delle loro pratiche di cybersicurezza. Il GDPR all’articolo 28 richiede che fornitori e manutentori che trattano dati personali siano nominati formalmente come responsabili del trattamento: nella prassi è frequente che questa nomina manchi, con conseguente violazione autonomamente sanzionabile.
Cosa devono fare le imprese
Il primo adempimento è il censimento esteso degli asset connessi, che deve comprendere controllori di refrigerazione, gateway, piattaforme di telecontrollo e servizi di teleassistenza, con ubicazione, responsabile, produttore, modello, versione e stato di supporto. Tale censimento deve confluire nel registro delle attività di trattamento ai sensi dell’articolo 30 del GDPR e nella documentazione di analisi del rischio NIS2, unificando la base informativa. Segue la ricognizione delle esposizioni verso Internet, inclusa la connettività autonoma degli impianti (router cellulari, schede SIM, collegamenti predisposti dal manutentore), e la verifica della segregazione tra ambienti IT e OT, verificando non la mera esistenza di una separazione logica ma l’effettiva applicazione di regole di filtraggio tra i segmenti.
Occorre procedere a una revisione delle utenze privilegiate e di manutenzione, disabilitando quelle inutilizzate, sostituendo credenziali predefinite e deboli, imponendo autenticazione a più fattori sugli accessi remoti. Ove il dispositivo non la supporti, applicarla sul sistema che ne media l’accesso. Una ricognizione dei contratti di manutenzione e telecontrollo deve verificare la presenza di clausole su perimetro e modalità dell’accesso remoto, titolarità delle credenziali, comunicazione degli incidenti, diritto di audit, revoca immediata al termine dell’intervento e regime di responsabilità. Ove il fornitore tratti dati personali, la nomina a responsabile del trattamento ex articolo 28 del GDPR è presupposto di liceità del trattamento. La procedura di gestione degli incidenti deve contemplate lo scenario OT e prevedere l’attivazione contestuale di tre funzioni: sicurezza informatica, responsabile degli impianti e responsabile della qualità e sicurezza alimentare per la valutazione delle merci.
L’approfondimento completo di questo articolo è disponibile su 01magazine.it.