

Report sulla minaccia 2025: come i dati di threat intelligence determinano adeguatezza misure ex art. 32 GDPR e art. 21 NIS2, con focus su tempi risposta e notifica incidenti.
Privacy
Data breach Spaggiari: dati sanitari di minori e obblighi della catena di fornitura
Accesso non autorizzato a piattaforma scolastica con esfiltrazione di dati sanitari di minori: analisi degli obblighi GDPR, NIS2 e della ripartizione dei ruoli fra titolare e fornitore.
Geolocalizzazione in lavoro agile: annullata la sanzione del Garante
Tribunale Cosenza annulla sanzione Garante su geolocalizzazione lavoro agile. Analisi su conformità art. 4 Statuto lavoratori, accordi sindacali e minimizzazione tecnica.
AEPD sanziona Ares Capital per BYOD senza base giuridica: 200mila euro

Risoluzione PS-00454/2024 dell’AEPD contro Ares Capital: 200.000 euro di sanzione per violazione artt. 5.1.c), 6.1, 13 GDPR in programma BYOD senza base giuridica.
Dossier farmaceutico e protezione dei dati: governance, rischi e compliance GDPR

Governance e compliance del dossier farmaceutico secondo GDPR, NIS2 e AI Act. Obblighi DPIA, consenso, sicurezza informatica e IA per farmacie cliniche.
Il diritto di accesso alla registrazione della telefonata al customer care
Con il provvedimento n. 391 del 28 maggio 2026 l’Autorità dichiara illecito il rifiuto opposto da un grande fornitore di energia alla richiesta di un cliente di ottenere copia della telefonata…
Gestione sicura delle credenziali: password, autenticazione multifattore e identità digitale nel lavoro quotidiano degli uffici

1. Perché le credenziali sono diventate il bersaglio numero uno Il nome utente e la password con cui ogni mattina apriamo il gestionale, la webmail, il portale NoiPA o la…
Il nuovo modello di DPIA in consultazione pubblica EDPB: Analisi del nuovo template DPIA EDPB v.1.0, architettura metodologica, innovazioni e implicazioni operative GDPR
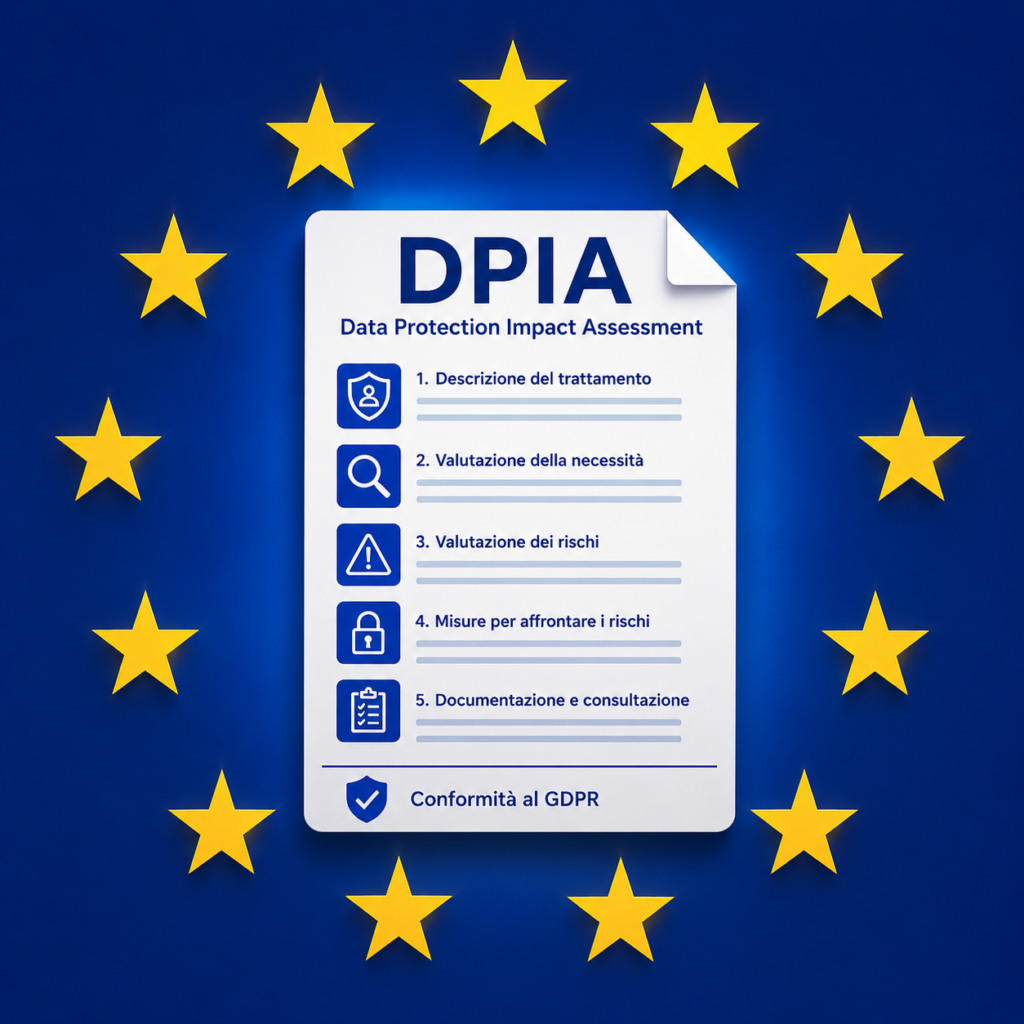
1. Il fatto Lo European Data Protection Board ha pubblicato il 14 aprile 2026, sottoponendolo a consultazione fino al 9 giugno 2026, il primo modello armonizzato di Data Protection Impact…
Il divieto di telemarketing energetico nella Legge 49/2026 : Profili GDPR e adeguamenti operativi
1. Premessa La Legge 10 aprile 2026, n. 49, di conversione con modificazioni del decreto-legge 20 febbraio 2026, n. 21 (in G.U. n. 90 del 18 aprile 2026), introduce all’articolo…
I TRACKING PIXEL NELLE E-MAIL: Analisi delle Linee Guida del Garante per la Protezione dei Dati Personali (Provvedimento n. 284 del 17 aprile 2026)
Il Garante per la Protezione dei Dati Personali ha adottato, con provvedimento n. 284 del 17 aprile 2026, le prime Linee Guida nazionali in materia di utilizzo di tracking pixel…