

Cyber Resilience Act: obbligo di segnalazione vulnerabilità attive e incidenti gravi entro 24-72 ore tramite Single Reporting Platform ENISA dal 11 settembre 2026.
Cyber Security
Minacce cyber nella PA sanitaria: riconoscere gli attacchi che passano dalla scrivania del personale amministrativo
1. Perché la sanità è diventata il bersaglio preferito La sanità pubblica italiana è oggi uno dei settori più colpiti dagli attacchi informatici, come confermano i monitoraggi dell’Agenzia per la…
Gestione sicura delle credenziali: password, autenticazione multifattore e identità digitale nel lavoro quotidiano degli uffici

1. Perché le credenziali sono diventate il bersaglio numero uno Il nome utente e la password con cui ogni mattina apriamo il gestionale, la webmail, il portale NoiPA o la…
Linee guida ACN e Decreto NIS2 – notifica e gestione degli incidenti informatici significativi. Dal Framework ACN al Decreto NIS2: obblighi, processi e responsabilità operative per soggetti pubblici e privati
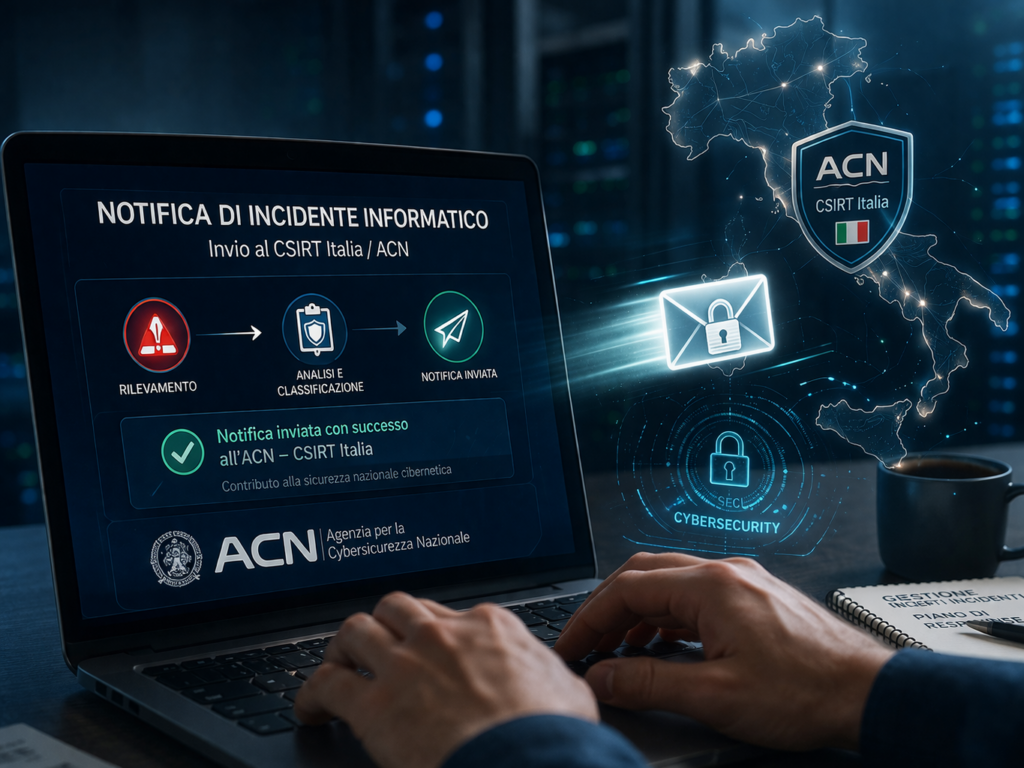
Dal 1° gennaio 2026, l’obbligo di notifica degli incidenti significativi allo CSIRT Italia è pienamente operativo per tutti i soggetti NIS2 e per le pubbliche amministrazioni rientranti nell’ambito del Codice…
La notifica degli incidenti nel quadro NIS2: le precisazioni dell’ACN sulla ripartizione degli obblighi nelle relazioni contrattuali
Introduzione L’Agenzia per la Cybersicurezza Nazionale (ACN) ha recentemente aggiornato le FAQ sulla Direttiva NIS2, fornendo chiarimenti di particolare rilievo in tema di obbligo di notifica degli incidenti quando questi…
La governance della cybersicurezza nell’era NIS2: responsabilità degli organi apicali e framework regolamentare italiano
Introduzione La Direttiva (UE) 2022/2555, nota come NIS2, e la sua attuazione nell’ordinamento italiano tramite il D.lgs. 138/2024 segnano una svolta profonda nella governance della cybersicurezza. Il nuovo quadro normativo…